Eine Grafik mit rotem Hintergrund, die eine digitale IT-Struktur in einem abstrakten Design darstellt. Geeignet für technische Themen.
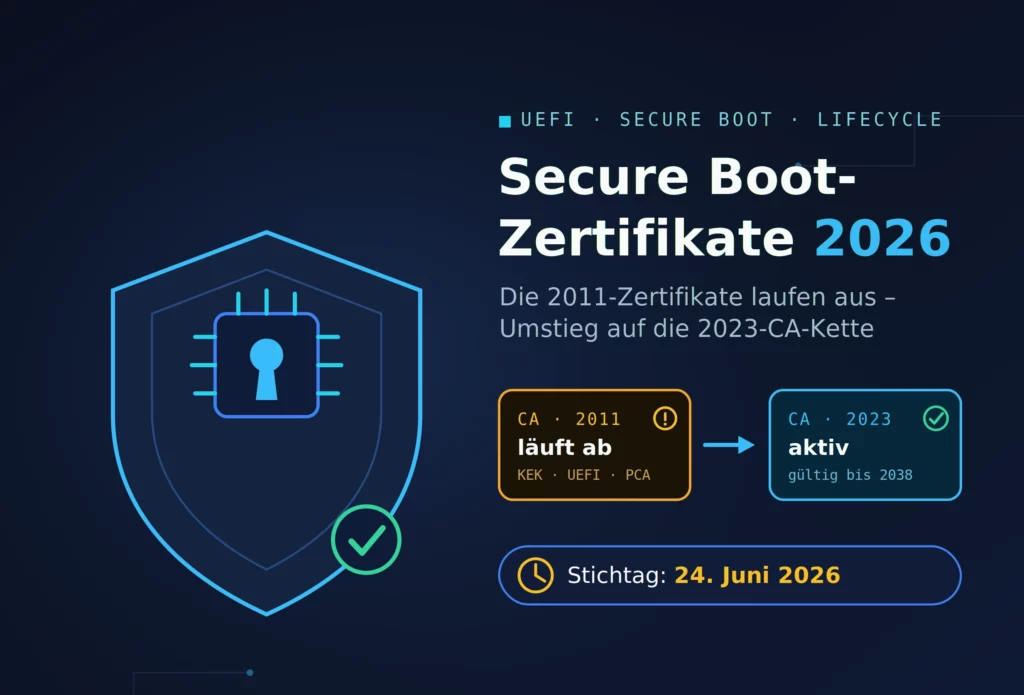
Die Secure Boot-Zertifikate aus dem Jahr 2011 laufen ab Juni 2026 aus – beginnend mit dem 24. Juni 2026.
Für die meisten Privatgeräte ist das ein Nicht-Ereignis, weil Microsoft die Erneuerung im Hintergrund übernimmt.
Für verwaltete Umgebungen in Unternehmen, Server und ältere Hardware ist es dagegen eine planbare, aber nicht triviale Migrationsaufgabe.
Secure Boot ist eine Funktion der UEFI-Firmware und prüft schon vor dem Start des Betriebssystems, ob Bootloader und frühe Boot-Komponenten von einer vertrauenswürdigen Stelle signiert wurden. Das Vertrauen stützt sich auf Zertifizierungsstellen (CAs), deren Schlüssel in den UEFI-Variablen KEK und DB hinterlegt sind.
Wie jedes Zertifikat haben auch diese CAs ein Ablaufdatum. Die 2011 ausgestellten Microsoft-Zertifikate erreichen 2026 ihr Lebensende – ein regulärer Lifecycle-Vorgang, der zugleich die Secure-Boot-Härtung seit der BlackLotus-Lücke (CVE-2023-24932) fortführt.
Kein Gerät bleibt am Stichtag stehen.
Systeme mit abgelaufenen 2011er-Zertifikaten booten weiterhin, und reguläre Windows-Updates werden weiter installiert. Es entfallen lediglich neue Schutzmechanismen für den frühen Boot-Vorgang (Windows Boot Manager, DB/DBX-Sperrlisten, Boot-Level-Fixes). Mit jeder künftigen Bedrohung sinkt die Schutzwirkung eines nicht migrierten Geräts also schrittweise – kein akuter Ausfall, sondern eine schleichend wachsende Lücke.
Viele PCs ab 2024 bringen die 2023er-Zertifikate bereits mit. Übrige erhalten sie über monatliche Windows-Updates (Controlled Feature Rollout) – standardmäßig aktiv. Voraussetzung: Updates ab dem 11.11.2025.
Erhält die Zertifikate nicht automatisch. Administratoren stoßen die Aktualisierung manuell an – per Registry, Gruppenrichtlinie oder Virtualisierungs-plattform.
Dual-signierte Shims (2011 + 2023) halten Systeme bootfähig. Bei Shielded-/Trusted-Launch-VMs muss die virtuelle Firmware die neuen Zertifikate kennen. TPM-PCR-Werte ändern sich.
Vor jedem Rollout steht die Bestandsaufnahme. Diese Wege liefern verlässliche Aussagen:
# Zertifikatsstatus auslesen (PowerShell) Get-ItemProperty -Path 'HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\Servicing' ` -Name UEFICA2023Status | Select-Object UEFICA2023Status
Aktuelles BIOS/UEFI des Herstellers einspielen und BitLocker für 1-2 Neustarts aussetzen.
Registry-Wert AvailableUpdates auf 0x5944 setzen.
Geplante Aufgabe Secure-Boot-Update ausführen, statt auf den 12-Stunden-Zyklus zu warten.
Zwei Neustarts durchführen; Erfolg über UEFICA2023Status = „Updated“ und Event ID 1808 verifizieren.
REM Rollout per Registry auslösen reg add HKLM\SYSTEM\CurrentControlSet\Control\SecureBoot ^ /v AvailableUpdates /t REG_DWORD /d 0x5944 /f REM Aufgabe sofort starten (PowerShell) Start-ScheduledTask -TaskName "\Microsoft\Windows\PI\Secure-Boot-Update"
Zwei Neustarts sind normal und kein Fehler.
Die Verteilung ist auch per Gruppenrichtlinie („Enable Secure Boot certificate deployment“), Microsoft Intune oder über die WinCS-APIs möglich.
Secure Boot nicht deaktivieren, um den Ablauf zu umgehen, und das 2011er-Zertifikat nicht entfernen oder sperren.
Beides senkt das Schutzniveau oder macht Geräte startunfähig.
Nein. Geräte booten weiter und erhalten weiterhin reguläre Windows-Updates. Ohne Migration entfallen nur die Boot-Level-Schutzupdates.
Nein, keinesfalls. Das senkt das Schutzniveau erheblich. Der richtige Weg ist der Umstieg auf die 2023er-CA.
Nein. Windows Server benötigt manuelles Handeln über Registry oder Gruppenrichtlinie.
Am Wert UEFICA2023Status = „Updated“ sowie an Event ID 1808 im System-Ereignisprotokoll.
Sinnvoll ist ein gestaffeltes Vorgehen vor dem Stichtag: zunächst eine Inventur des Zertifikatsstands, dann aktuelle Firmware, anschließend ein Pilot-Rollout an validierten Geräten, der wellenweise ausgebaut wird – und durchgehend ein Monitoring über Registry-Status, Event-IDs und Autopatch-Berichte. Den größten Aufwand verursachen Server, Spezialhardware und ältere Images, weil sie nicht vom automatischen Rollout profitieren.
Der Stichtag 24. Juni 2026 für die Secure-Boot-Zertifikate ist weniger ein Notfall als eine Frist, die sich mit der gebotenen Sorgfalt gut beherrschen lässt – vorausgesetzt, die Migration wird strukturiert und früh genug angegangen.
Um Ihnen ein optimales Erlebnis zu bieten, verwenden wir Technologien wie Cookies, um Geräteinformationen zu speichern und/oder darauf zuzugreifen. Wenn Sie diesen Technologien zustimmst, können wir Daten wie das Surfverhalten oder eindeutige IDs auf dieser Website verarbeiten. Wenn Sie Ihre Zustimmung nicht erteilen oder zurückziehen, können bestimmte Merkmale und Funktionen beeinträchtigt werden.
Abonnieren Sie unseren Newsletter und erhalten Sie regelmäßig aktuelle Updates aus der IT-Welt.
Mit Sternchen (*) markierte Felder sind Pflichtfelder.
Mit dem Absenden des Formulars erklären Sie sich damit einverstanden, dass Ihre Angaben zur Bearbeitung der Anfrage verwendet werden. Datenschutzerklärung hier aufrufen.